ASUS Router Kullanıcıları Dikkat: Üç Kritik Güvenlik Açığı Kapatıldı, Güncelleme Şart!
ASUS, kablosuz yönlendiricilerinde tespit edilen ve yüksek risk taşıyan üç kritik güvenlik açığını kapatmak için acil bir yazılım güncellemesi yayınladı. Bu açıklar, saldırganların yönetici parolası olmadan cihazlara erişmesine ve sistem üzerinde tam yetkiyle komut çalıştırmasına olanak tanıyordu.
2026 Yılında Siber Güvenlik Tehditleri Derinleşiyor: ASUS Router'lar Mercek Altında
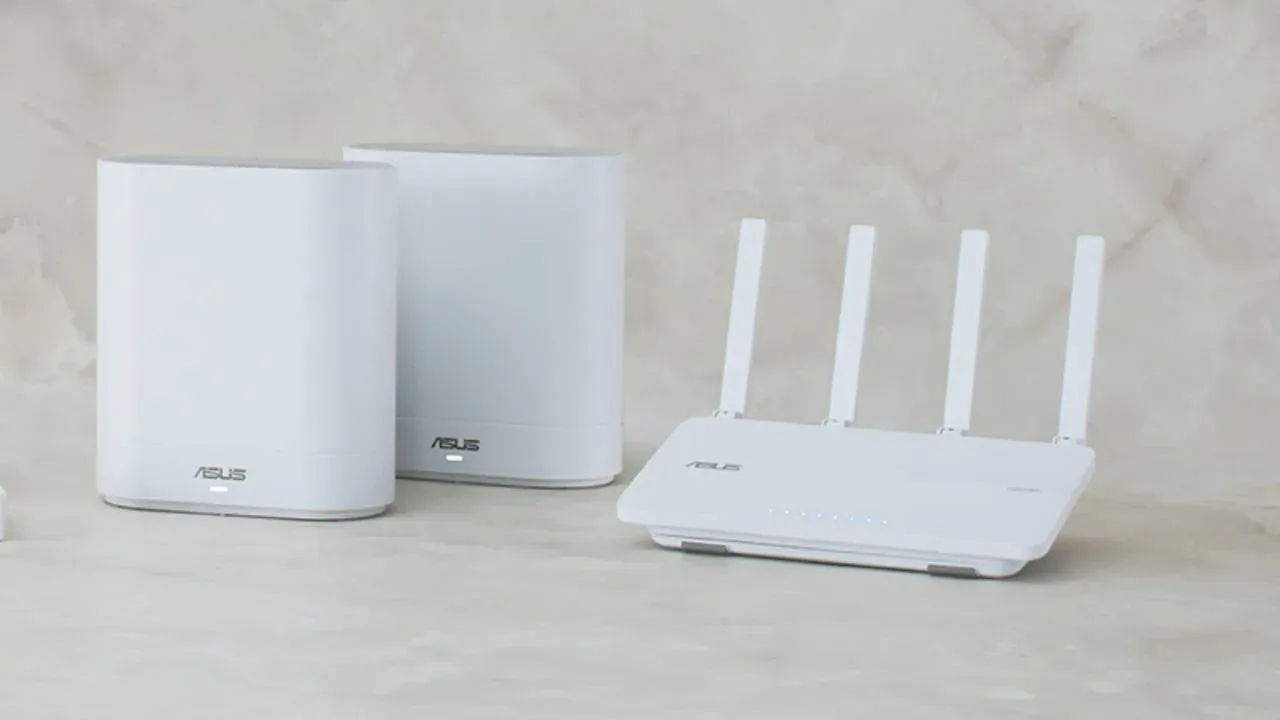
Teknoloji devi ASUS, dünya genelindeki milyonlarca kullanıcısının ev ve iş ağlarının kalbinde yer alan kablosuz yönlendiricilerinde (router) tespit edilen üç yüksek riskli güvenlik açığını kapatmak amacıyla kritik bir adım attı. 23 Ekim 2026 tarihinde kullanıcılara sunulan yeni yazılım güncellemesi, siber saldırganların ağ güvenliğini ciddi şekilde tehlikeye atabilecek bu zafiyetleri ortadan kaldırmayı hedefliyor. Güncelleme, özellikle 3.0.0.6_102 serisi firmware kullanan ASUS router modellerini kapsıyor ve kullanıcıların cihazlarının güvenliğini sağlamaları için derhal harekete geçmeleri gerektiği vurgulanıyor.
Yüksek Riskli Açıklar ve Etkileri: Yönetici Yetkileri Tehlikede
ASUS tarafından yapılan açıklamada, kapatılan güvenlik açıklarının CVSS 4.0 sisteminde yüksek puanlar aldığı belirtildi. Bu puanlar, açıkların ne kadar ciddi ve istismar edilmeye müsait olduğunu gösteriyor. En yüksek risk puanı olan 8,7'yi alan CVE-2026-93489 numaralı açık, kimlik doğrulama mekanizmasındaki bir hatadan kaynaklanıyor. Bu açık sayesinde, aynı ağ üzerinde veya bitişik ağlarda bulunan bir saldırgan, herhangi bir kullanıcı hesabına giriş yapmadan özel bir HTTP isteği göndererek yönlendirici üzerinde yönetici yetkilerine sahip olabiliyor. Saldırgan, sahte bir erişim bileti oluşturarak, normalde sadece yönetici yetkisi gerektiren işlemleri gerçekleştirebiliyor.
İkinci kritik açık olan CVE-2026-75779 ise 8,6 puanla değerlendirildi. Bu zafiyet, işletim sistemi komutlarının işlenmesindeki bir güvenlik sorunu ile Siteler Arası İstek Sahteciliği (CSRF) açığının birleşimiyle ortaya çıkıyor. Bu tür bir saldırının gerçekleşmesi için, saldırganın hazırladığı sahte bir internet sitesini, yönlendirici yönetim paneline oturum açmış bir kullanıcının ziyaret etmesi gerekiyor. Başarılı bir saldırı sonucunda, saldırgan yönlendirici üzerinde root yetkileriyle rastgele sistem komutları çalıştırabiliyor. Root yetkisi, bir cihazın işletim sistemi üzerindeki en üst düzey yetki seviyesini ifade eder ve bu da saldırganın sıradan kullanıcı hesaplarının erişemeyeceği derinlikte müdahalelerde bulunabilmesi anlamına geliyor.
Üçüncü ve son olarak kapatılan açık ise CVE-2026-75775 olarak biliniyor ve CVSS 4.0 sisteminde 7,7 puan almış. Bu açık, işletim sistemi komutlarının yeterince güvenli bir şekilde işlenmemesinden kaynaklanıyor ve özellikle fabrika varsayılan ayarlarında bulunan belirli ASUS router modellerini etkiliyor. Saldırganlar, yönlendiriciye özel olarak hazırlanmış parametreler göndererek, kullanıcı etkileşimi veya önceden elde edilmiş bir hesap yetkisi olmaksızın root yetkileriyle komut çalıştırabiliyor. Ancak bu saldırının gerçekleşmesi için cihazın belirli koşulları sağlaması gerekiyor.
Kullanıcılar Ne Yapmalı? Güncelleme Hayati Önem Taşıyor
ASUS'un bu kritik güvenlik güncellemesi, kullanıcıların ağ güvenliğini sağlamaları açısından büyük önem taşıyor. Şirket, kullanıcılarına yönlendiricilerinin yazılım sürümlerini kontrol ederek en son güncellemeyi yüklemeleri konusunda güçlü bir uyarıda bulunuyor. Güncelleme, 3.0.0.6_102 serisi firmware kullanan ve belirtilen üç güvenlik açığından etkilenen ASUS router modelleri için geçerli. Henüz etkilenen tüm modellerin tam bir listesi paylaşılmamış olsa da, ASUS'un güvenlik kayıtlarında bu yazılım ailesinin adı geçiyor. Kullanıcıların, ASUS'un resmi web sitesini ziyaret ederek veya router'larının yönetim arayüzünden otomatik güncelleme seçeneklerini kontrol ederek bu kritik yamayı yüklemeleri, ev ve iş ağlarını potansiyel siber tehditlere karşı korumanın en etkili yolu olarak öne çıkıyor.
Siber Güvenlikte Sürekli Tetikte Olma Gerekliliği
2026 yılında siber tehditlerin giderek daha sofistike hale geldiği bir ortamda, ASUS router'larındaki bu güvenlik açıkları, ev ve iş ağlarının ne kadar kırılgan olabileceğini bir kez daha gözler önüne serdi. Yüksek riskli açıkların kapatılması, ASUS'un kullanıcı güvenliğine verdiği önemi gösterse de, bu durum siber güvenlik konusunda sürekli bir tetikte olma gerekliliğini de vurguluyor. Kullanıcıların, güçlü parolalar kullanmak, düzenli olarak yazılım güncellemelerini takip etmek ve şüpheli bağlantılara karşı dikkatli olmak gibi temel güvenlik önlemlerini ihmal etmemeleri büyük önem taşıyor. Aksi takdirde, en gelişmiş yönlendiriciler bile saldırganların hedefi haline gelebilir ve kişisel veriler ile ağ altyapısı ciddi risk altına girebilir.